Aux Pays-Bas, la perspective d’une guerre, d’une cyberattaque massive ou d’une panne électrique prolongée n’est plus un simple exercice de style pour les autorités. Le secteur de la distribution alimentaire prépare depuis plusieurs mois un dispositif d’urgence destiné à garantir l’accès à la nourriture si le pays se retrouvait coupé du monde pendant plusieurs jours. Les enseignes Albert Heijn, Jumbo et Aldi, concurrentes sur le papier, ont choisi de travailler main dans la main avec l’organisation professionnelle CBL (Centraal Bureau Levensmiddelenhandel) et le ministère de l’Agriculture pour bâtir ce plan, baptisé en interne « phase noire ».
Ce scénario extrême désigne une situation où l’approvisionnement des supermarchés s’effondre brutalement : guerre, cyberattaque de grande ampleur touchant les infrastructures, ou coupure de courant généralisée. Les discussions entre les chaînes, l’État et l’armée durent depuis environ six mois. Elles ont démarré après une question posée par l’OTAN : les Pays-Bas seraient-ils capables de nourrir leur population, les réfugiés et les militaires si l’alliance devait un jour activer l’article 5, la clause de défense collective ?
Le modèle retenu par les Pays-Bas s’inspire directement de la Finlande, où près de 300 supermarchés résistants aux crises fonctionnent déjà selon ce principe. Sur les quelque 4 500 points de vente que compte le pays, certains magasins seront désignés pour rester opérationnels quoi qu’il arrive. Dans les grandes villes, plusieurs établissements par zone joueront ce rôle ; dans les campagnes, l’objectif est qu’un supermarché « de secours » reste accessible en moins de quinze minutes de route pour chaque foyer.
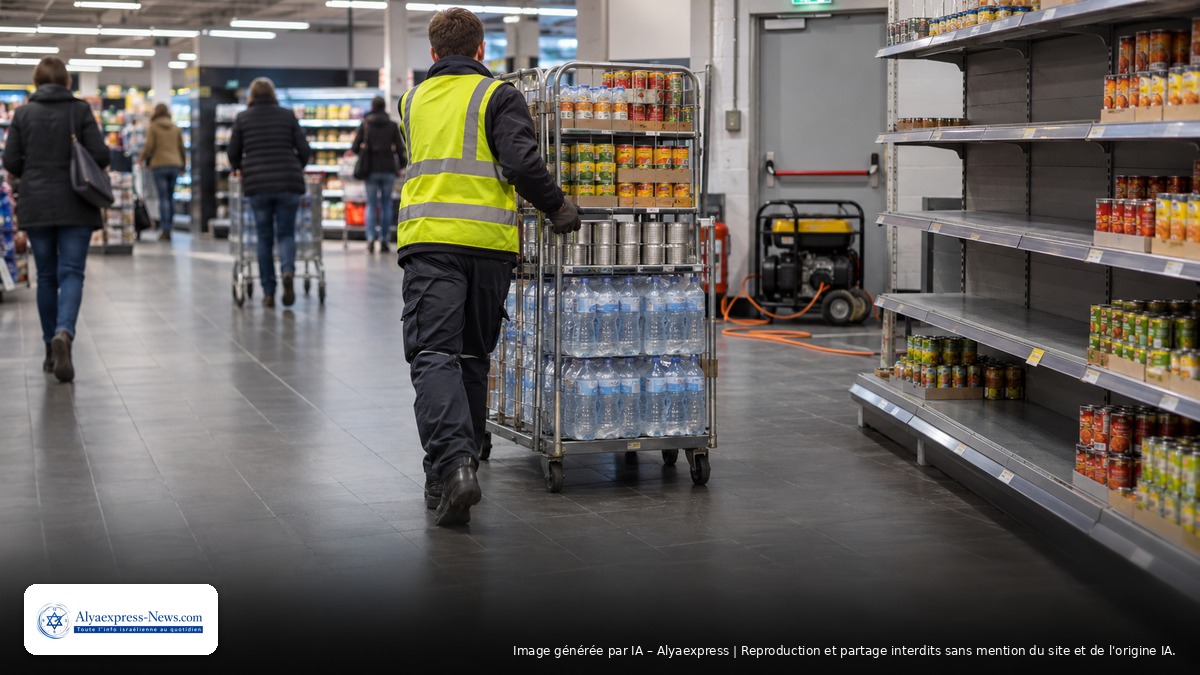
Concrètement, ces magasins sélectionnés seront équipés de générateurs électriques capables de maintenir l’éclairage, les portes automatiques, les caisses et les systèmes de réfrigération en cas de coupure de courant. Ils pourront aussi fonctionner en mode déconnecté, avec des procédures sur papier, indépendamment des réseaux informatiques — un point crucial si une cyberattaque venait à paralyser les systèmes de caisse ou de gestion des stocks. En période de crise, les rayons seraient recentrés sur l’essentiel : les produits de luxe disparaîtraient au profit des denrées non périssables et de l’eau potable.
Pour l’instant, seule une poignée de supermarchés néerlandais dispose d’un générateur de secours, le réseau électrique du pays étant jugé, en temps normal, extrêmement fiable. Marc Jansen, directeur du CBL, a indiqué que les négociations se poursuivent avec le ministère de l’Agriculture sur deux points sensibles : la nature exacte des stocks d’urgence à constituer, et qui paiera la facture des générateurs et du matériel. De nombreux commerces indépendants traversent des difficultés financières et peinent à investir dans ce type d’équipement ; la profession se tourne vers l’État pour financer une partie du dispositif. Aucun calendrier précis ni aucune source de financement n’ont pour l’instant été arrêtés. Le secteur insiste sur le fait qu’aucun indice ne laisse présager une guerre ou une catastrophe imminente : il s’agit d’une planification de précaution, à l’image de ce que prévoient déjà certains pays voisins.
Cette prudence n’a rien de théorique. Dans la nuit du 1er au 2 novembre, une vague de cyberattaques a visé les systèmes de réfrigération de supermarchés dans une dizaine de pays européens : Belgique, France, Pays-Bas, Luxembourg, Suède, Finlande, Estonie, Irlande, Italie et Roumanie. Les pirates ont pris le contrôle à distance des commandes de congélateurs et de chambres froides en activant la fonction de « dégivrage forcé », faisant grimper la température jusqu’à 50, voire 70 degrés, en pleine nuit. En Belgique, une quarantaine de magasins Delhaize, une quinzaine de Carrefour et plusieurs enseignes Spar ont été touchés ; en France, les chaînes Intermarché et Super U avaient déjà subi une attaque similaire un mois plus tôt. Les dégâts se chiffrent en dizaines de milliers d’euros par magasin, et jusqu’à plusieurs dizaines de millions d’euros au total en France, où l’essentiel des produits a dû être détruit. La faille exploitée concernait des systèmes de régulation Danfoss insuffisamment sécurisés depuis une mise à jour de 2023 qui n’avait pas été déployée partout.
Le ministre belge de l’Économie, Bernard Quintin, a mis en cause l’Iran, estimant qu’il existait suffisamment d’éléments pour affirmer que ce pays était très probablement derrière ces cyberattaques, ce que Téhéran a démenti. Aucune confirmation n’a été apportée sur une atteinte directe à Albert Heijn, qui appartient pourtant au même groupe Ahold Delhaize que la chaîne belge Delhaize, mais les Pays-Bas figurent bien parmi les pays touchés par cette vague. C’est précisément ce type d’épisode que le plan « phase noire » néerlandais entend anticiper : garantir que, même si les systèmes informatiques et les chaînes du froid tombent en panne, au moins un point de vente par région reste en mesure de nourrir la population.
Alyaexpress-News a déjà suivi plusieurs épisodes liés à cette montée des inquiétudes sécuritaires en Europe. À lire aussi, notre article sur la cyberattaque qui a visé les supermarchés français et l’accusation portée contre l’Iran, sur la préparation de l’Allemagne à une possible guerre totale contre la Russie, et sur le rapport alarmant selon lequel la Russie pourrait paralyser le Royaume-Uni en quelques heures.