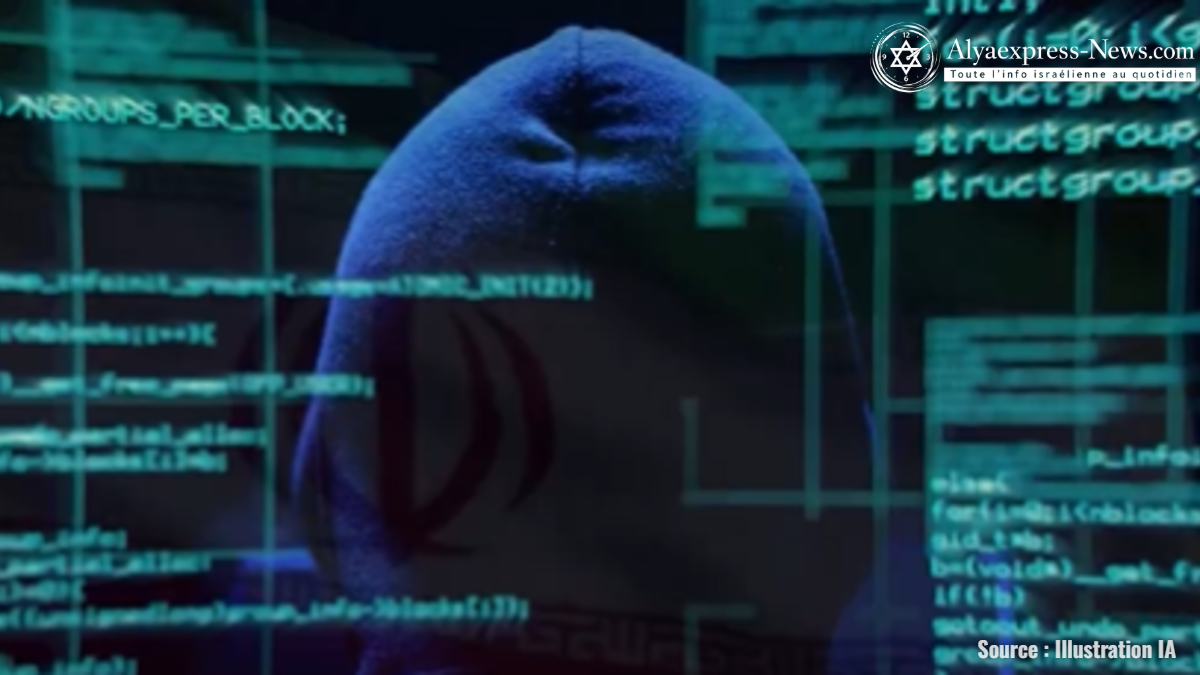
La France a officiellement désigné l’Iran comme responsable de la cyberattaque qui a paralysé les systèmes de réfrigération de centaines de supermarchés sur son territoire le mois dernier. Le ministre des Affaires étrangères Jean-Noël Barrot a annoncé que Paris chercherait à imposer des sanctions au niveau européen contre les responsables de cette opération, qualifiée de sabotage sans précédent.
Les faits remontent au 12 octobre, en début de matinée. Des pirates informatiques ont pris le contrôle à distance des installations frigorifiques d’environ 700 des 10 000 supermarchés que compte la France, ainsi que de plusieurs commerces indépendants. La méthode employée reposait sur l’activation forcée des cycles de dégivrage, une fonction normalement utilisée pour éliminer la glace accumulée dans les équipements. Détournée par les attaquants, elle a fait grimper la température des réfrigérateurs et congélateurs jusqu’à 50 degrés Celsius, et ce pendant environ six heures d’affilée.
Les conséquences ont été immédiates : des quantités massives de produits frais et surgelés ont été détruites dans les rayons touchés. L’enseigne Intermarché a fait état de pertes chiffrées en dizaines de millions d’euros sur une seule journée. Le phénomène n’est pas resté cantonné à la France : des incidents similaires ont également frappé des installations en Suède, en Belgique, au Luxembourg, en Irlande et en Estonie, suggérant une opération à l’échelle européenne plutôt qu’un simple coup isolé contre la distribution française.
🌐 La France accuse l’Iran d’être à l’origine des cyberattaques d’ampleur qui ont visé des centaines de réfrigérateurs connectés de supermarchés en octobre.
#jt20h #iran #cyberattaque #supermarchés #actualités https://t.co/2whRQgxAN6
— Le20h-France Télévisions (@le20hfrancetele) November 10, 2026
L’enquête, confiée à la justice française pour cybercriminalité organisée, a permis de remonter jusqu’à un groupe baptisé Shahid Kaveh, présenté par les autorités comme une unité cyber affiliée aux Gardiens de la révolution islamique iraniens. Les éléments relevés par les enquêteurs s’appuient notamment sur l’usage de la langue persane dans les infrastructures employées pour l’attaque et sur des adresses IP localisées en Iran. Les enquêteurs rapprochent également cette opération d’un autre groupe iranien, Shahid Shoostari, déjà associé par le passé à des attaques informatiques contre l’hebdomadaire Charlie Hebdo en 2023 et contre l’organisation des Jeux olympiques en 2024.
Face à l’ampleur de l’opération, Jean-Noël Barrot a employé des mots rarement utilisés par un chef de la diplomatie française pour qualifier une cyberattaque. Il a décrit un épisode « d’une ampleur et d’une agressivité sans précédent », ajoutant qu’il s’agissait selon lui de « la première cyberattaque de grande envergure visant le sabotage en France ». Le ministre a confirmé que l’ambassadeur iranien avait été convoqué au Quai d’Orsay pour y recevoir une protestation formelle de la France.
Au-delà du geste diplomatique, Paris a engagé plusieurs leviers judiciaires et politiques. Une enquête pour cybercriminalité organisée a été ouverte, et les autorités françaises ont indiqué rechercher des mandats d’arrêt internationaux visant le chef du groupe Shahid Kaveh ainsi que ses deux adjoints présumés. Sur le plan diplomatique, Jean-Noël Barrot s’est engagé en ces termes : « Nous imposerons des sanctions au niveau européen contre tous les responsables », précisant que la France était prête à prendre « toute autre mesure nécessaire » face à ce type d’opération.
Cette annonce intervient alors que les tensions entre Paris et Téhéran restent vives sur plusieurs fronts à la fois. Les enquêteurs évoquent par ailleurs une tentative ultérieure, déjouée celle-ci, visant cette fois des banques de sang françaises, ce qui laisse penser que les infrastructures critiques liées à la santé ou à l’approvisionnement alimentaire pourraient constituer des cibles privilégiées pour ce type d’opérations. Pour l’heure, l’Iran n’a pas réagi publiquement aux accusations formulées par la France.
🇮🇷 Quelque 700 supermarchés français ont été victimes de #cyberattaques qui ont provoqué la destruction de tonnes de produits alimentaires. Paris accuse les Gardiens de la révolution iraniens.
Derrière ces sabotages, une stratégie de déstabilisation économique à moindre coût https://t.co/IoKWRngoU4
— FRANCE 24 Français (@France24_fr) November 10, 2026
Cette affaire illustre une évolution notable dans la nature des cybermenaces visant l’Europe : il ne s’agit plus seulement de vol de données ou d’espionnage, mais d’opérations de sabotage capables de provoquer des pertes économiques concrètes et de perturber la chaîne alimentaire de plusieurs pays simultanément. La décision française de porter ce dossier au niveau européen, par la voie des sanctions, traduit la volonté de Paris de ne pas traiter cet épisode comme un simple incident informatique isolé, mais comme un acte relevant de la sécurité nationale et de la stabilité du continent.
Sur Alyaexpress-News, nous suivons de près l’évolution des tensions avec Téhéran : nos lecteurs peuvent notamment consulter nos articles sur la date du 9 novembre qui pourrait relancer les opérations américaines contre l’Iran, sur l’enquête du Shin Bet sur des tracts de menace iraniens distribués à Tel-Aviv, ainsi que sur la parade que l’Iran chercherait à opposer aux bombardements américains.